سوئد استفاده کارمندان دولت از ChatGPT و Claude را ممنوع کرد
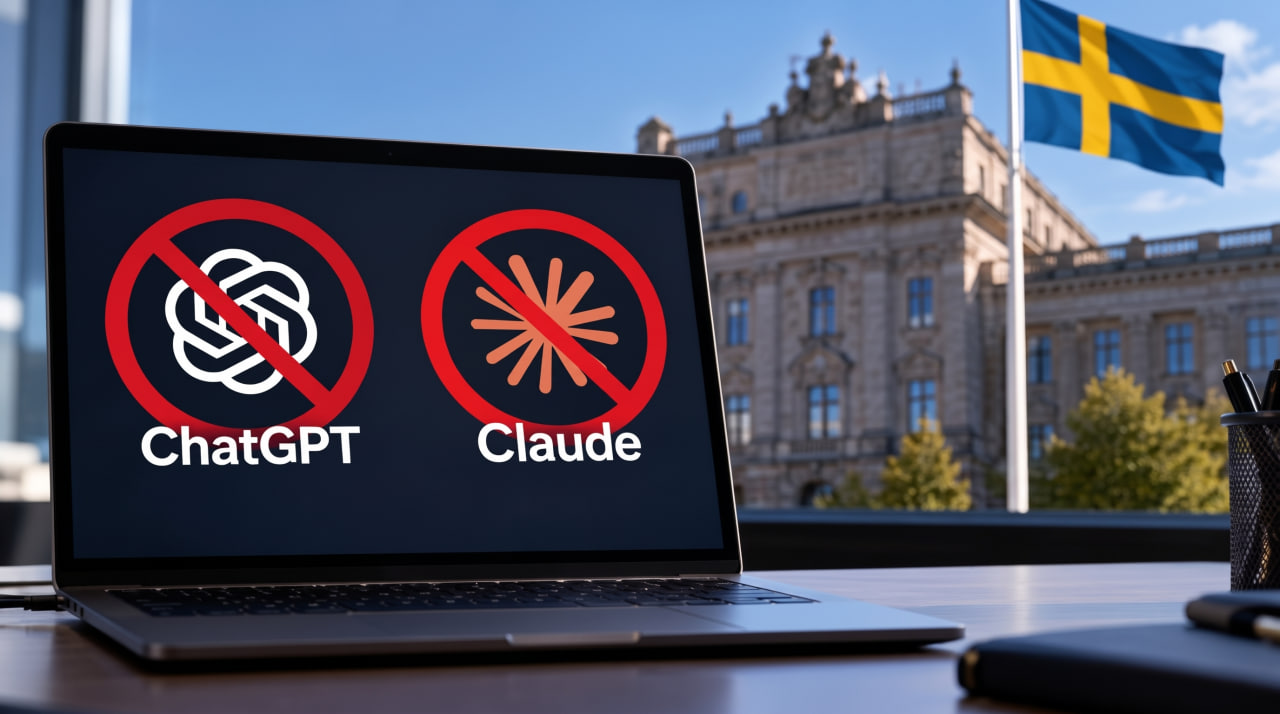
مقامهای دولتی سوئد بهدلیل نگرانیهای امنیتی دیگر مجاز نیستند از مدلهای هوش مصنوعی ChatGPT و Claude برای انجام وظایف دولتی استفاده کنند. دولت به کارمندان اجازه میدهد همچنان از پلتفرمهای تأییدشده و قانونمند مانند مایکروسافت کوپایلت بهره ببرند، اما نگرانی از دسترسی به اطلاعات حساس توسط مدلهای تأییدنشده بهعنوان دلیل اصلی این ممنوعیت مطرح شده است.
«مایکل وترکرانتز»، مدیر ارشد اطلاعات و مدیر دیجیتالیسازی کشور، در این خصوص توضیح داده که استفاده کارمندان از سرویسهای تأییدنشده میتواند پیامدهای نامطلوبی برای امنیت اطلاعات کشور سوئد به همراه داشته باشد. در این بیانیه برای اشاره به ابزارهای مذکور از اصطلاح «Shadow IT» استفاده شده که به نرمافزارها و ابزارهایی اشاره دارد که خارج از نظارت و تأیید بخش فناوری اطلاعات یک سازمان مورد استفاده قرار میگیرند.
استفاده کارمندان دولت سوئد از هوش مصنوعی دارای تأییدیه
بررسی ابزارهای هوش مصنوعی مورد استفاده کارکنان اداره حملونقل سوئد در ماههای گذشته، موارد نامناسب و مشکلساز این پلتفرمها در امور دولتی را آشکار کرد. استفاده از سرویسهای هوش مصنوعی برای مصارف رسمی بدون وجود قراردادهای شرکتی و چارچوبهای نظارتی مشخص، میتواند باعث شود اطلاعات حساسی که به چتبات وارد میشوند مجدداً به دست توسعهدهنده برسند و برای آموزش مدلها ذخیره شوند.
نبود توافقنامه سازمانی همچنین فرایند حسابرسی ابزارهای هوش مصنوعی را با چالش مواجه میکند و در صورتی که دادههای محافظتشده تحت قوانین اروپا از مرزهای دیجیتال این قاره خارج شوند، مشکلات بیشتری در زمینه حفاظت از دادهها ایجاد خواهد شد.
کارکنان دولتی همچنان با کنترلهای امنیتی سختگیرانهتر به مایکروسافت کوپایلوت دسترسی خواهند داشت. همچنین دولت اعلام کرده که شمار محدودی از پرسنل میتوانند از طریق یک پلتفرم ویژه دستیارهای هوش مصنوعی، کماکان از ChatGPT و Claude استفاده کنند.
این اولینباری نیست که سوئد پلتفرمهای هوش مصنوعی را در امور دولتی محدود میکند. این کشور پیشتر نیز به دلیل نقض قوانین حریم خصوصی مرتبط با مقررات عمومی حفاظت از داده اتحادیه اروپا (GDPR)، همگام با چند کشور دیگر استفاده از DeepSeek چین را ممنوع کرده بود. ایالات متحده نیز به دلیل نگرانی از قوانین داده چین و دسترسی احتمالی نهادهای این کشور به سرورها، تمام محصولات مرتبط با دیپسیک را ممنوع کرده و وزارت امنیت داخلی آمریکا هشدار داده بود که این سرویس ممکن است حاوی بدافزار و آسیبپذیریهای امنیتی باشد.